相次ぐ情報漏えいと利用者にできること その1 - 利用者は何を確認し、どう備えるか (2026/11/20 New)
はじめに
このところ、よく知られたサービスからの情報漏えいが相次いでいます。 筆者が利用しているサービスでも、個人情報が漏れたという通知がいくつか届きました。 今のところ筆者が把握している対象情報は、メールアドレスや住所などです。
筆者は、ネット上のサービスには必要に応じて変更できるメールアドレスを作成し、サービスの重要度に応じて使い分け登録しています。
現在の住所も賃貸住宅のため、将来変更することは比較的容易に可能です。そのため、現時点で大きな支障はありません。
それでも、知らない第三者に情報を持ち出されたことは迷惑ですし、漏れた情報を使った不審な連絡が届く可能性も気になります。
実際に迷惑メールや不審な着信の件数は増えています。
そこで筆者は、インターネットサービスを安全に使うための技術や対策を、改めて調べることにしました。
この記事を第1回として、パスワード、多要素認証、パスキー、設定方法へと続けて公開していく予定です。
今回は最近の事例を確認し、利用者が情報漏えいの通知を受けたときに何をすればよいかを整理しています。
情報漏えいの通知を見たら、最初に確認すること
通知の見出しだけでは、自分のどの情報が対象なのか分かりません。 まず、次の順番で確認します。
- メールやSMSのリンクを開く前に、公式アプリや普段使っているブックマークからサービスの公式サイトへ行く。
- 自分が対象か、どの情報が対象かを確認する。 「漏えいを確認」「漏えいのおそれ」「調査中」の違いも見る。
- 企業が案内する対応を確認する。パスワードの変更、利用状況の確認、問い合わせ先などが該当する。
- 続報の日付を確認する。初報から件数や対象範囲が変わることがある。
漏えい事故を利用して、企業を装う偽メールが送られることもあります。 「至急パスワードを入力してください」といった連絡ほど、メール内のリンクから操作せず、公式サイトで内容を確認したいところです。
2026年に公表された最近の主な事例
次の表は、ここ数カ月における各社の発表に基づく主な情報を要約したものです(件数 = 人数とは限らない)。
メールアドレス数、会員データ数、口座数、延べ件数が混在するため、単純にどの事例が最も重大であるかの順位づけなどもしていません。
また、委託先とその利用企業で同じ情報が数えられる場合があります。
記載した情報は、2026-11-20時点での情報です。
| 対象サービス | 最初の公表日 | 公表された規模・状況 |
|---|---|---|
| タイムズカー | 9月25日 | 会員情報6,628,007アカウントに外部送信の痕跡。本人確認書類画像は別に約146万件 |
| ブックオフの会員管理システム | 10月9日 | 会員データ6,427,735件、対象者6,383,279人の外部送信を確認 |
| ソースネクストの自社サイト | 10月15日 | 顧客情報22,519,960件が不正取得されたおそれ |
| JINS会員・委託先「KARTE」 | 11月17日 | 対象となる可能性は最大約1,829万アカウント。調査中の最大値 |
| ユミルリンク「Cuenote FC」 | 10月19日 | 配信先情報延べ47,864,147件の持ち出しを確認。人数ではない |
| GMO「お名前.com デスクトップクラウド」 | 10月22日 | 10月21日 | 顧客情報の持ち出しを確認。比較できる形の漏えい人数は公表されていない |
| カプコン「CAPCOM ID」 | 10月9日 | メールアドレスなど11,774,247件の漏えいを確認。全世界の合計 |
| アララ「アララメッセージ」 | 10月29日 | 重複を除いたメールアドレス81,329,467件の持ち出しを確認。人数ではない |
| カカクコムの食べログ・価格.comなど | 11月5日 | 約570万件。アララの事故に含まれるため、アララの件数に加算しない |
| 楽天証券のテスト環境 | 11月17日 | 詳細な顧客情報は最大約447万口座、顧客コード・ログインIDは最大約1,125万口座が漏えいしたおそれ。 この二つは加算しない。 金融庁が、金融商品取引法に基づく報告徴求命令を発令 |
📌 メール配信サービスから広がった事故
🟧 アララとカカクコム
アララのメール配信サービスでは、不正アクセスによりメールアドレスと、契約企業が登録した属性情報などが持ち出された。
アララは不正に使われた認証情報を無効化し、通信を遮断してサービスを停止している。
侵入経路の全容は調査中である。食べログや価格.comなどで公表された約570万件は、この事故に含まれる。
カカクコムの対象情報はメールアドレスが中心で、サービスによっては誕生日・性別・ユーザーIDも含まれる。
同社は対象者への案内を進め、メール配信を別の委託先へ切り替える方針を示した。
アララ第3報
カカクコムの発表
🟧 ユミルリンク
メール配信サービス「Cuenote FC」では、プログラムの脆弱性を突いた侵入に加え、盗まれたセッション情報を使って正規のデータ出力機能が悪用されたと公表されている。
流出した配信先情報にはメールアドレス、氏名などが含まれ、一部にはハッシュ化されたパスワードもあった。
同社は影響したシステムを停止して対策し、外部専門機関と調査を進めている。
ユミルリンク第3報
🟧 JINS
メール配信などを委託していたプレイドの「KARTE」への不正アクセスにより、JINS会員の会員ID、メールアドレス、氏名の姓などが対象になった。
最大約1,829万件は登録アカウント数に基づく上限で、確定した流出件数ではない。
JINSは自社システムとKARTEの情報連携を遮断し、委託先に調査と再発防止を求めている。
JINSの発表
📌 サービスのシステムが狙われた事故
🟧 ソースネクスト
自社サイトへの不正アクセスで、メールアドレス、パスワード、氏名、住所などが不正取得されたおそれがある。
対象項目は利用者の登録状況によって異なる。同社は脆弱性を修正し、対象となるパスワードを無効化して個別に通知した。
詳細な原因と再発防止策は調査が続いている。
第2報
対象情報のFAQ
🟧 カプコン
「CAPCOM ID」では、メールアドレスとシステム固有の識別情報が漏えいした。
196件のアカウントではパスワードが不正に変更され、そのうち19件では関連通販サイトの氏名や住所、購入履歴なども閲覧されていた。
利用者が設定したパスワードそのものの漏えいは確認されていない。
同社は攻撃を遮断し、該当アカウントのパスワードをリセットして、対象者への連絡と専用窓口の設置を行った。
第1報
第2報
🟧 タイムズカー
Webシステムの脆弱性を悪用されたと公表されている。
会員情報に加え、暗号化して保管していた運転免許証などの本人確認書類画像にも外部送信の痕跡が見つかった。
暗号化された画像が直ちに読める状態になったという意味ではないが、取り戻せない情報を含む事故である。
同社は侵入経路を遮断し、対象者へ連絡するとともに、登録後は本人確認書類画像を保有しない運用へ変更したことを公表している。
第5報
🟧 ブックオフ
会員管理システムの一部機能にあったアクセス制御上の問題が悪用され、氏名、連絡先、住所、パスワードのハッシュ値などが外部に送信された。
ハッシュ値は、そのまま元のパスワードを読める情報ではない。
同社は経路の遮断、対象者への個別通知、自分が対象か確認できるWeb機能の追加、アクセス制御と監視の強化を行っている。
第3報
🟧 楽天証券
テスト環境で管理していた情報が外部へ持ち出されたおそれがあり、氏名、住所、連絡先、出金先口座、資産情報などが対象とされている。
パスワードや取引に必要な暗証番号の漏えいは確認されておらず、この事故に起因する不正取引も確認されていない。
原因は調査中であるとし、同社はアクセス経路を遮断・修正し、対象者へ個別に報告するとしている。
11月17日の発表
🟧 GMO「お名前.com デスクトップクラウド」
利用者のサーバー環境への不正アクセスにより、保存されていた取引口座のログイン情報などが取得され、身に覚えのない取引も報告された。
同社はサービスを停止し、不正取引による損失への補償対応を公表している。
これは、利用者のパスキーだけでサービス側の侵害を防ぐことはできないと考えるうえでも重要な事例である。
漏えい人数は他社と比較できる形では公表されていないため、表では数値を記載していない。
GMOの発表
「漏えい」と「漏えいのおそれ」の違い
各社の発表では、調査で確認できた事実の範囲が異なります。
- 漏えい・持ち出しを確認: 外部送信の記録などで、情報が外へ出たと確認した状態である。
- 漏えいのおそれ: 攻撃者がアクセスできた可能性などがあり、持ち出しの有無や範囲を調査している状態である。
- 不正ログイン: 第三者が利用者のアカウントに侵入した状態である。企業のデータベースから情報が流出したとは限らない。
楽天証券の2026年11月の発表は「漏えいのおそれ」です。
一方、同社が2025年に公表し社会問題となったフィッシングなどによる不正取引は、利用者のログイン情報の悪用を中心とする別の問題です。
事故の種類を取り違えると、必要な対策も見えにくくなります。
楽天証券の2025年の説明
漏れた情報は何に悪用されるのか
筆者は、「名前やメールアドレスが漏れても、すぐには困らないのでは」、「個人の情報にどんな価値があるの」とよく聞かれることがあります。
確かに、メールアドレスだけで直ちにアカウントへログインされたり、住所だけでお金を引き出されたりするわけではありません。
しかし、漏れた情報は連絡先として使われたり、別の情報と組み合わされたりします。
| 漏えいした情報 | 起こり得る悪用 |
|---|---|
| メールアドレス | 迷惑メールや、利用したサービスを装う詐欺メールを送る。偽サイトへ誘導してパスワードなどを聞き出す |
| 電話番号 | 詐欺電話や偽SMSを送る。氏名なども分かっていれば、本人向けの連絡に見せかける |
| 氏名・生年月日 | 本人を知っているように装い、電話やメールで信用させて追加の情報を聞き出す |
| 住所 | 不審な郵便物を送る。氏名などと組み合わせ、詐欺などの標的を選ぶために使う |
| パスワード | アカウントに不正ログインする。同じパスワードを使っている別のサービスにも試す |
| パスワードのハッシュ値 | 保存方法や元のパスワードの強さによっては、元の文字列を推測され、不正ログインに使われる |
| クレジットカード情報 | 不正な決済に使う。実際の危険は、漏れた項目や決済時の認証方法によって異なる |
| 口座・資産・取引情報 | 金融機関を装う連絡や、保有資産・取引内容に合わせた詐欺に使う。口座番号だけで直ちに出金できるわけではない |
| 運転免許証など本人確認書類の画像 | 本人になりすました契約で、本人確認資料として使う |
メールアドレス、電話番号、氏名、住所などはリスト化され、闇サイトなどで売買される可能性があります。
警察庁も、氏名や住所をまとめた名簿が特殊詐欺の標的選びに使われていると説明しています。
住所が漏れたからといって直ちに強盗などの被害に遭うわけではありませんが、犯罪に利用され得る情報として軽く見ることはできません。
なお、表は考えられる悪用例であり、上に挙げた各社の事故でこれらの二次被害が実際に起きたという意味ではありません。
IPAの注意喚起
警察庁の資料
漏れた情報に応じて、利用者が取れる行動
個人情報の漏えい時に、漏えいした情報に応じてできる対応を次の様に表として整理してみました。
| 漏えいした情報 | まず確認したいこと |
|---|---|
| メールアドレス・電話番号 | 企業を装うメール、SMS、電話に注意する。差出人名だけで本物と判断しない |
| パスワード、またはパスワードのハッシュ値 | 企業の案内に従って変更する。同じ・似たパスワードを別のサービスでも使っていれば、そちらも別のパスワードへ変更する |
| クレジットカード情報 | カード会社に連絡して利用状況を確認し、利用停止や再発行について相談する。明細も確認する |
| 氏名・住所・生年月日 | 不審な郵便物や、本人確認を装って追加情報を聞き出す連絡に注意する |
| 口座情報・取引情報 | 公式アプリや公式サイトで利用履歴、通知、企業が案内する制限設定を確認する |
| 本人確認書類の画像 | 企業の個別案内を確認し、必要に応じて公式窓口へ相談する。情報自体を単純に「変更」できないことも踏まえる |
筆者が普段行っている対策
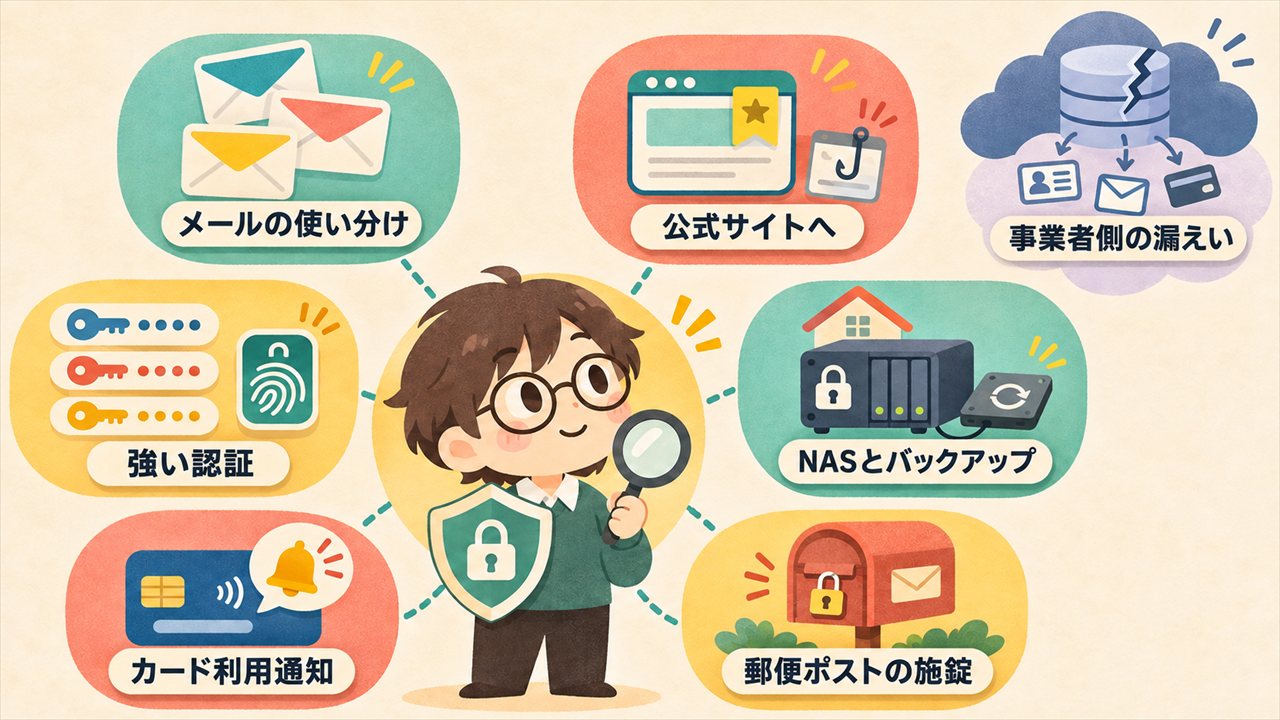
筆者は、サービス側からの情報漏えいを自分で防ぐことはできなくても、漏れた後の影響や不正ログインの危険を減らせるよう、普段から主に次の様な対策を行っています。
データの保存やバックアップなど、情報漏えい以外への備えも含みます。
(列挙した対策は筆者が対策している事項の一部です)
-
サービス登録にはプライマリーのメールアドレスを使わず、複数作成したセカンダリーのアドレスを使う。必要に応じて変更できる「捨てアド」として運用する。
Microsoftのメールアドレス管理については、筆者のTips記事「Microsoftアカウントの管理方法」を参照。 - サービスへアクセスするときは、自分で登録したブックマークを使う。メールやSNSに記載されたリンクはクリックしない。
- パスワードは16文字以上のランダムな文字・数字・記号を組み合わせ、サービスごとに異なるものを使う。
- パスワード管理情報や重要なデータは外部のクラウドへ保存せず、プライベートクラウドやローカルのNASなどで管理する。
- 重要なデータは定期的にバックアップする。
- 重要なデータや記憶デバイス(SSD, HDD)等は暗号化する。
- 特にPCでは、ブラウザーにIDやパスワードを保存せず、手間がかかってもログイン時に入力する。
- クレジットカード情報はサービス側に登録せず、利用するたびに入力する。
- PayPalなどが利用できる場合はPayPal経由で支払い等を行う。(比較的に安全に一か所でクレジットカードなどの情報管理ができるため)
- クレジットカード利用時は、利用速報がメールで届くように設定する。
- 対応しているサービスでは、パスキーなどの認証方式を利用する。
- 過去に情報漏えいなどを繰り返し発生させた企業のアプリやサービスは使用しない。(LINE, Zoom, メルカリなど・・・)
- 外部サイトから入手したアプリの実行や、安全性が分からないサイトへのアクセスには、Windows Sandboxを使う。
- アプリやOSには、最新のセキュリティパッチやアップデートを実施する。
- 不審なメールや着信番号は即ブロックする。
- 郵便ポストには鍵をかける。(過去に郵便物を抜き取られた経験があるため、電子データだけではなくアナログデータの漏えい対策も必要)
- セキュリティ(日常の防犯も含む)などに関する新しい情報を日々確認する。
筆者の場合、現在は賃貸住宅なので、住所も将来変更することは比較的容易に可能です。
しかし、情報漏えいのたびに引っ越すわけにはいきません。
メールアドレスも含め、変更できる情報だからといって、漏れた事実が消えるわけではないと感じています。
また、筆者の対策例からもわかるように、セキュリティ対策を行うということは面倒な作業が増えていくことになりがちです。
今回の事例では、事業者や委託先のシステムが侵害されたケースも目立ちます。
上の対策をしていても、そうした流出を利用者だけで防ぐことはできません。
一方で、漏れた情報を使った偽の連絡や、パスワードの使い回しによる不正ログインに備えることは可能です。
筆者も各サービスの認証方法に加え、端末を失ったときなどのアカウント復旧方法を再確認していきたいと思います。
まとめ
情報漏えいが起きたときに必要なのは、まず自分が対象か、何が漏れたか、企業が何を案内しているかを確認することです。
件数の大きさだけで危険度を判断することはできません。
メールアドレスのみの場合と、パスワードや本人確認書類の画像が含まれる場合では、取るべき行動が異なります。
また、安全性の対策と利便性は反比例するというのが現状です。
そのことを認識したうえで、どちらを優先したいか良く考えることが重要です。
次回は、パスワードだけの認証と多要素認証の仕組みを、身近なサービスで使われる方式を比べながら整理します。 そのうえで第3回では、パスキーについてもさらに整理していく予定です。